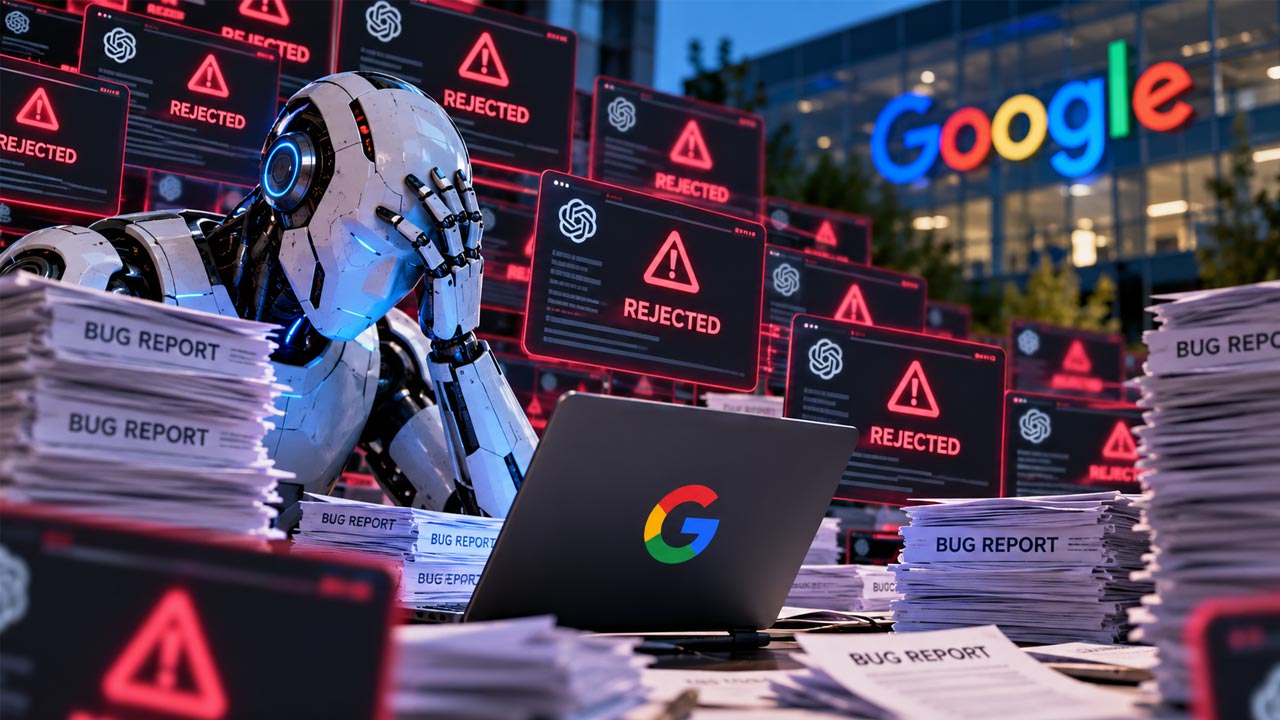
Yapay zekâ artık yalnızca metin, görüntü veya kod üretmek için kullanılmıyor. Güvenlik araştırmacıları da AI araçlarından yazılımlardaki olası açıkları tespit etmek amacıyla yararlanıyor.
Ancak aynı anda binlerce olası sorunun otomatik olarak bulunabilmesi yeni bir problemi beraberinde getirdi.
Google'ın açık kaynak yazılımlar için yürüttüğü güvenlik ödül programı, yapay zekâ kullanılarak hazırlanan düşük kaliteli ve hatalı bildirimlerin hedefi haline geldi.
RAPORLARIN BÜYÜK BÖLÜMÜ GEÇERSİZ ÇIKTI
Google, Open Source Software Vulnerability Rewards Program'a yapılan otomatik başvurularda ciddi bir yükseliş yaşandığını açıkladı.
Şirkete göre otomatik olarak gönderilen raporların büyük çoğunluğu geçerli değil.
Yapay zekâ bazı durumlarda kod içerisindeki bir problemi güvenlik açığı olarak değerlendirirken gerçekte istismar edilemeyecek sonuçlar üretebiliyor.
Bazı bildirimlerde ise AI'ın var olmayan koşulları gerçekmiş gibi göstererek bir güvenlik açığının nasıl kullanılabileceğine ilişkin yanlış bilgiler ürettiği belirtiliyor.
GÜVENLİK EKİPLERİNİN İŞ YÜKÜ ARTTI
Sorunun temelinde yalnızca hatalı raporların sayısı bulunmuyor.
Her güvenlik bildiriminin gerçek olup olmadığının uzmanlar tarafından incelenmesi gerekiyor.
Otomatik sistemlerle çok kısa sürede büyük miktarda rapor üretilebilmesi, güvenlik ekiplerinin gerçek ve ciddi açıkları bulmasını zorlaştırabilecek bir iş yükü oluşturuyor.
Google bu nedenle uzmanlarının zamanını yüksek etkili ve doğrulanabilir güvenlik sorunlarına ayırmak istiyor.
ÖNCE KURALLAR DEĞİŞTİRİLDİ
Şirket AI kaynaklı rapor problemiyle mücadele etmek için ilk olarak güvenlik programının kurallarını sıkılaştırdı.
Mart ayında yapılan değişikliklerle bazı açıkların kabul edilebilmesi için daha güçlü teknik kanıtlar sunulması zorunlu hale getirildi.
Araştırmacılardan belirli kategorilerde güvenlik açığının yeniden üretilebildiğini göstermeleri veya sorunu gideren bir kod düzeltmesi sunmaları istenmeye başlandı.
Ancak AI tarafından oluşturulan otomatik raporların sayısındaki artış devam etti.
GOOGLE SONUNDA BAŞVURULARI DURDURDU
Google, 1 Ekim itibarıyla OSS VRP kapsamında yeni ürün güvenlik açığı raporlarını geçici olarak kabul etmeme kararı aldı.
Daha önce sisteme gönderilmiş bildirimler incelenmeye devam edecek.
Karar ayrıca Google'ın bütün güvenlik açığı programlarını kapsamıyor.
Yazılım tedarik zincirini ilgilendiren belirli bildirimler ile şirketin diğer güvenlik ödül programları faaliyetlerini sürdürüyor.
GÜVENLİK AÇIĞINI DÜZELTENE PARA ÖDENMEYE DEVAM EDİYOR
Google ayrıca yalnızca sorun bildirmek yerine açık kaynak yazılımların güvenliğini doğrudan artıran kod düzeltmelerini ödüllendirmeye devam ediyor.
Patch Rewards Program kapsamında kabul edilen güvenlik yamalarına problemin önemine ve düzeltmenin kapsamına göre ödeme yapılıyor.
Yüksek etkili güvenlik iyileştirmelerinde ödül miktarı 15 bin dolara ulaşabiliyor.
PROGRAM 2022'DEN BERİ ÇALIŞIYORDU
Google'ın OSS VRP programı 2022 yılında hayata geçirildi.
Program, Google'ın geliştirdiği veya bakımını yaptığı açık kaynak projelerinde ciddi güvenlik sorunlarının daha erken tespit edilmesini amaçlıyor.
Golang, Angular ve Fuchsia gibi önemli projelerde açık bulan araştırmacılar program üzerinden Google'a bildirimde bulunabiliyordu.
Ödüllerin üst sınırı bazı kategorilerde 31 bin 337 dolara kadar ulaşıyordu.
2027'DE YENİ SİSTEM GELECEK
Google mevcut uygulamayı tamamen sonlandırmak yerine yeniden tasarlayacak.
Şirket, otomatik bildirimleri daha iyi filtreleyebilecek ve gerçek güvenlik etkisine sahip raporları öne çıkarabilecek yeni bir yapı üzerinde çalışıyor.
Planlanan değişikliklere ilişkin yeni bilgilerin 2027'nin ilk çeyreğinde açıklanması bekleniyor.
YAPAY ZEKÂ SİBER GÜVENLİKTE DENGELERİ DEĞİŞTİRİYOR
Google'ın yaşadığı problem siber güvenlik sektörünün önümüzdeki dönemde karşılaşabileceği daha büyük bir değişimin işareti olarak görülüyor.
AI sistemleri daha önce günler veya haftalar sürebilecek kod incelemelerini çok daha hızlı gerçekleştirebiliyor.
Bu durum gerçek güvenlik açıklarının daha hızlı bulunmasını sağlayabilirken doğrulanmamış sonuçların kitlesel biçimde raporlanmasını da mümkün hale getiriyor.
Siber güvenlik dünyasında yeni sorun böylece yalnızca açığı bulmak değil, yapay zekânın bulduğu binlerce olası problem arasından hangisinin gerçekten tehlikeli olduğunu belirlemek haline geliyor.